
Por Erick León
Ciberseguridad · Buena práctica 3 de 10
El engaño busca una acción concreta
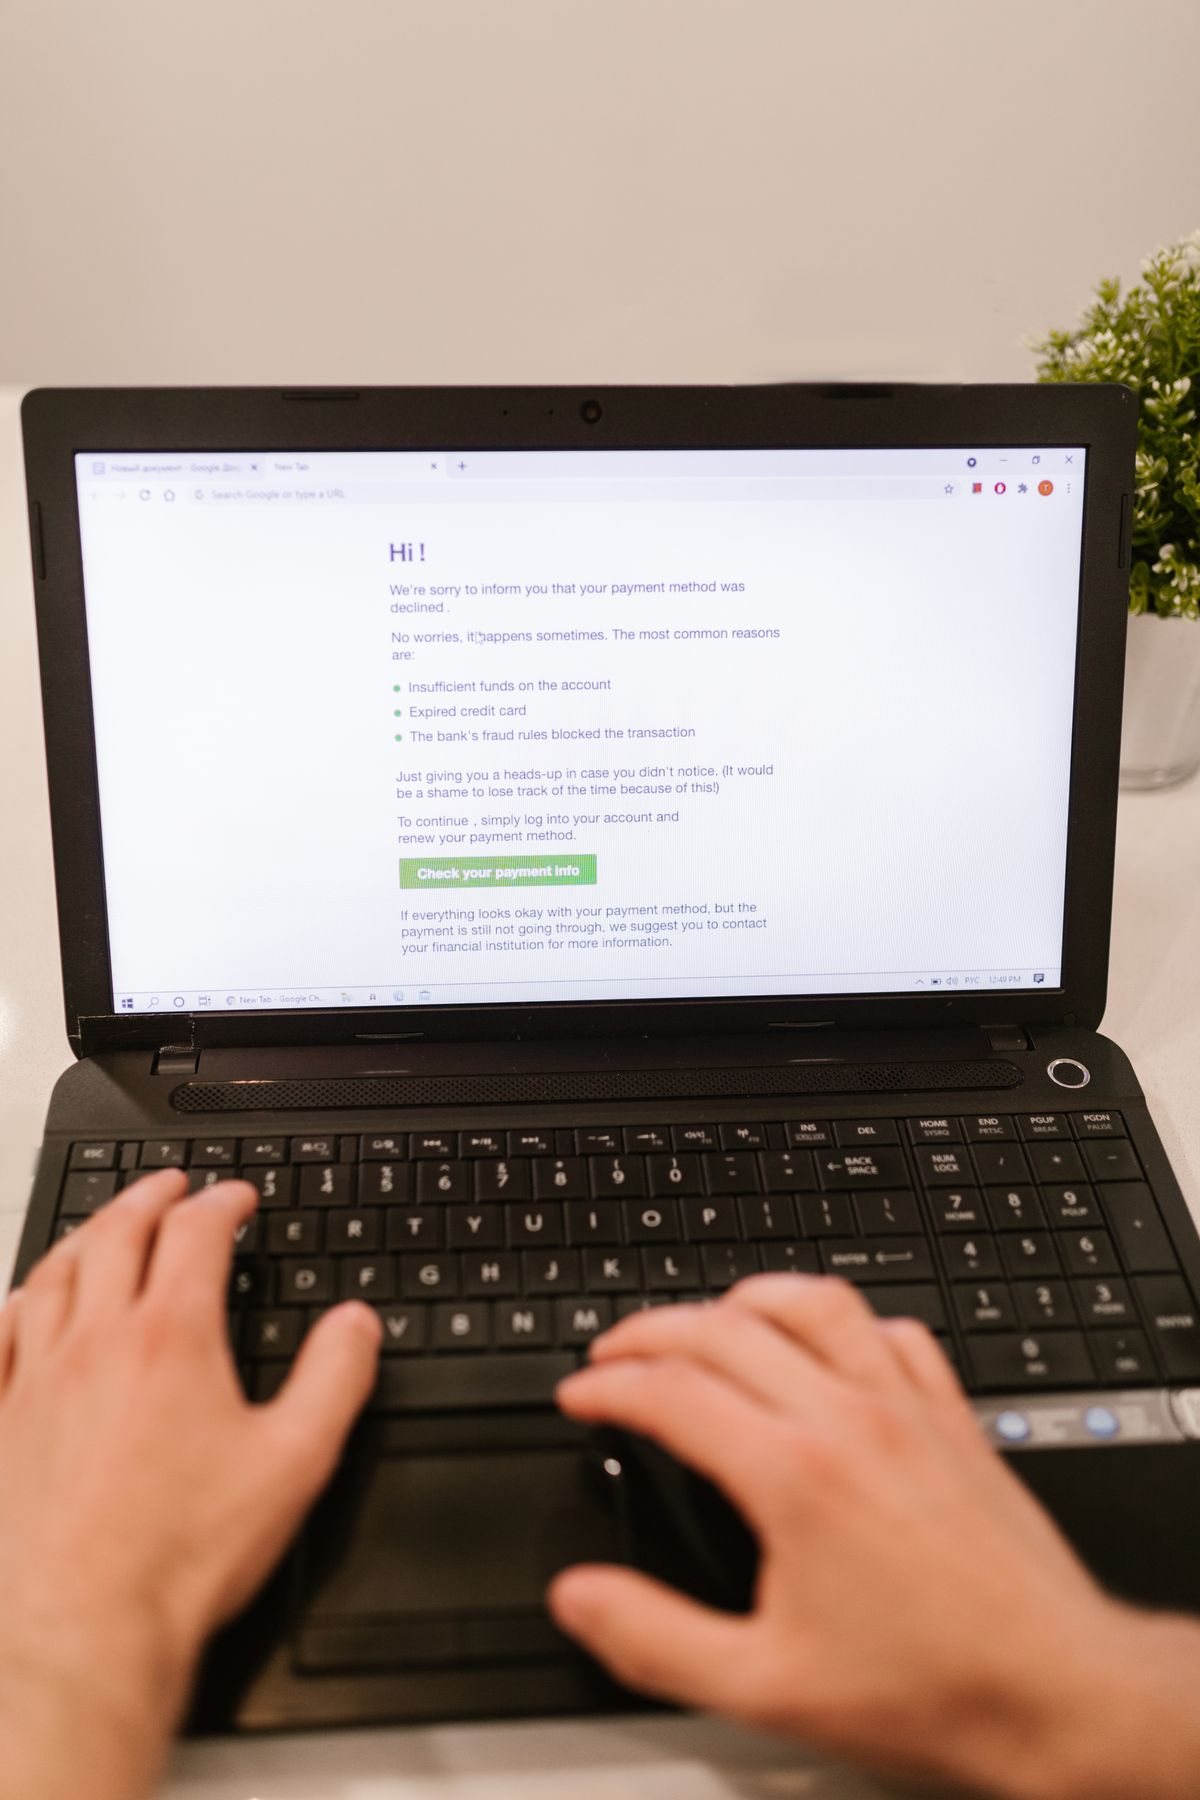
El phishing utiliza mensajes o páginas que aparentan ser confiables para obtener datos, acceso o dinero. Puede llegar por correo, SMS, mensajería o redes. La señal relevante no es solo la ortografía: un texto bien escrito, una fotografía conocida o un logotipo correcto también pueden formar parte del engaño.
Detén la urgencia
Amenazas de bloqueo inmediato, premios inesperados o pagos pendientes buscan que actúes antes de comprobar. Pregúntate si esperabas ese mensaje y qué te solicita: abrir un archivo, iniciar sesión, transferir o revelar un código. Una solicitud inhabitual merece verificación aunque proceda de una cuenta que reconoces.
Entra por tu propia ruta
En lugar de seguir el enlace recibido, abre la aplicación oficial o escribe la dirección que ya conoces. Si el mensaje asegura venir de un compañero, confirma por otro canal cuyo contacto hayas verificado antes. No llames únicamente al número que aparece en la propia advertencia sospechosa.
Revisa el destino completo
Comprueba el dominio y desconfía de nombres parecidos, acortadores o direcciones que no puedas interpretar. El candado o HTTPS cifra la conexión, pero no demuestra que el propietario de una página sea legítimo. Tampoco confíes en un archivo solo porque su nombre parece una factura o una identificación.
Si ya abriste el enlace
Abrirlo no demuestra por sí solo que una cuenta esté comprometida. Si escribiste una contraseña, cámbiala desde un dispositivo confiable y revisa accesos y recuperación. Si descargaste o ejecutaste algo, solicita revisión del equipo. Si entregaste información bancaria o pagaste, contacta a tu institución por sus canales oficiales y conserva evidencia.
La tarea de hoy
Practica con un mensaje dudoso sin abrir sus vínculos: identifica remitente, petición y canal independiente de confirmación. Reporta el intento mediante la plataforma o el área de seguridad de tu organización. NIST recomienda reconocer y reportar estas solicitudes; avisar ayuda a que otras personas no repitan el error.
Fuentes y consultas oficiales
CISA: prácticas para protegerse en línea
Fotografía ilustrativa: RDNE Stock project / Pexels. Licencia de uso.
Para boletines: Colectivosudcaliforniano@gmail.com




Deja una respuesta